· 4 min czytania
Ten o nadprodukcji w security
Lean uczy ograniczać nadprodukcję, ale czy zasada „tyle, ile trzeba” działa w bezpieczeństwie systemów? Gdzie troska o jakość zamienia się w marnotrawstwo.
Pracowałem nad materiałami o marnotrawstwach w Lean i zatrzymałem się na jednej myśli.
Lean uczy ograniczania nadprodukcji, czyli tworzenia dokładnie tyle, ile potrzeba, i dokładnie wtedy, kiedy potrzeba. Czy to podejście da się stosować wszędzie?
Czym jest nadprodukcja w Lean?
Robieniem więcej, wcześniej albo szybciej, niż potrzebuje następny krok. Taiichi Ohno uważał ją za najgorsze z marnotrawstw w systemie produkcyjnym Toyoty, bo ukrywa pozostałe: zapasy, czekanie i poprawki. Mary i Tom Poppendieck przenieśli tę listę do wytwarzania oprogramowania. Nadprodukcja to tam funkcje, których nikt nie używa, i kod napisany „na zapas”.
W większości obszarów ta zasada się sprawdza. Każda funkcja, której nikt nie potrzebuje, kosztuje w utrzymaniu, testach i złożoności.
Czy w security można mówić o nadprodukcji?
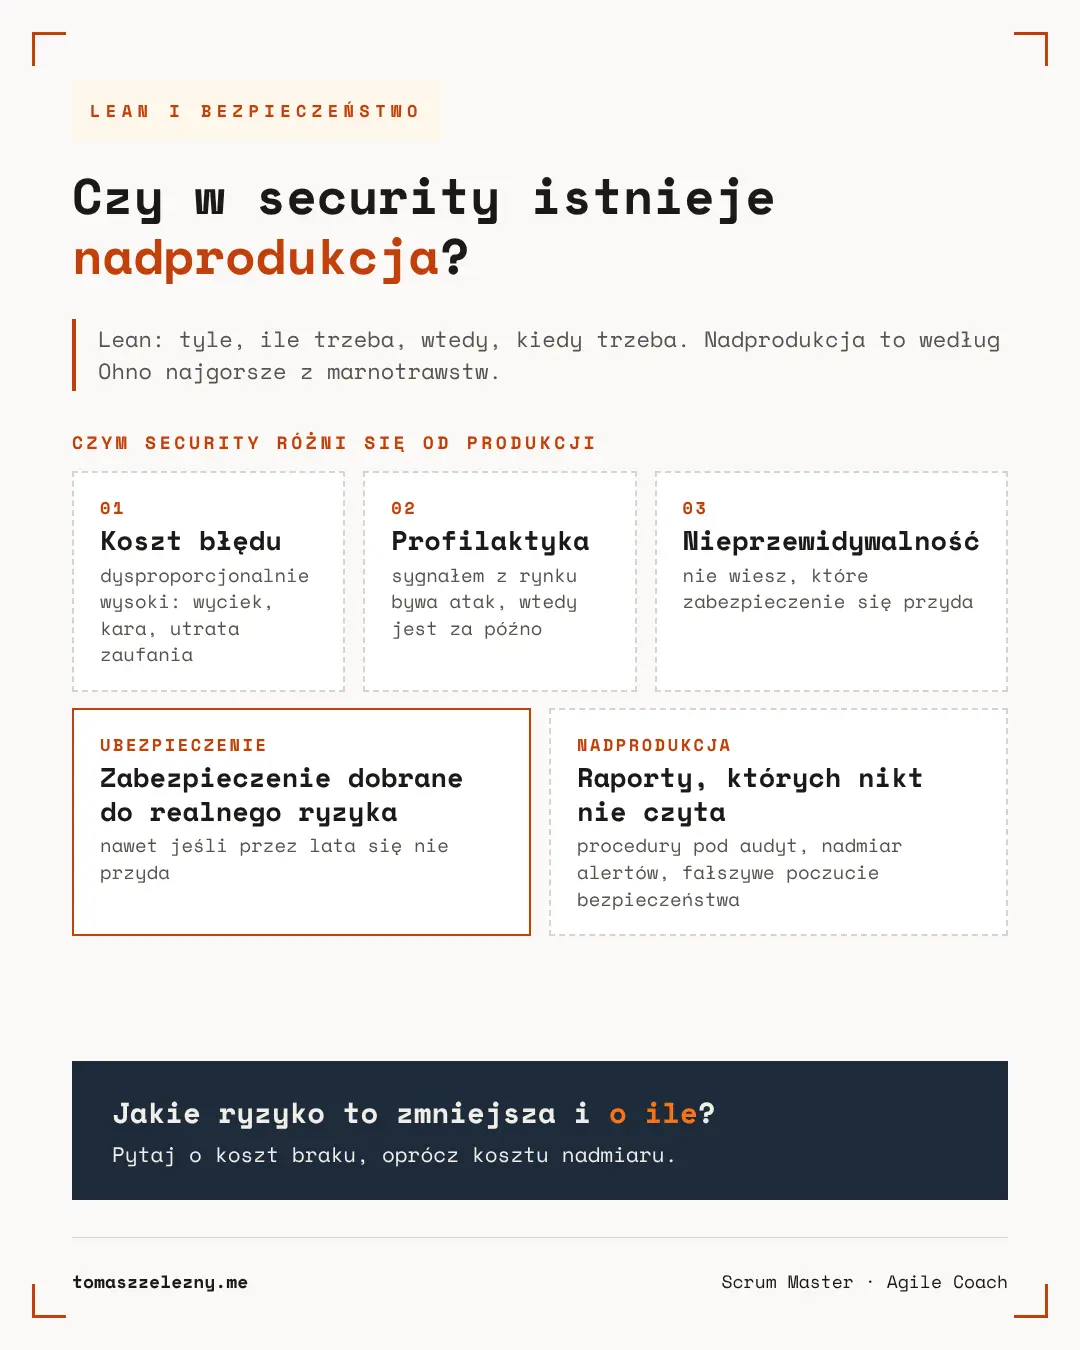
To pytanie zadałem sobie przy bezpieczeństwie systemów i produktów. Security różni się od typowej produkcji co najmniej trzema rzeczami.
Koszt błędu jest dysproporcjonalnie wysoki. Funkcja, której zabrakło, oznacza niezadowolonego klienta. Luka, której nie zabezpieczono, może oznaczać wyciek danych, karę od regulatora i utratę zaufania na lata.
Profilaktyka ma większą wartość niż reakcja. W wielu obszarach Lean podpowiada, żeby poczekać na sygnał z rynku. W security sygnałem bywa atak, a wtedy jest już za późno.
Zagrożenia są nieprzewidywalne. Nie wiemy, które zabezpieczenie okaże się potrzebne, bo nie wiemy, jaki atak nadejdzie. Część działań wygląda na zbędne aż do dnia, w którym ratuje system.
Gdzie kończy się troska o jakość?
Granica leży moim zdaniem w tym, czy działanie zmniejsza ryzyko, które naprawdę istnieje. Zabezpieczenie dobrane do realnego zagrożenia nie jest nadprodukcją, nawet jeśli przez lata się nie przyda. Działa jak ubezpieczenie: płacisz za to, że zła rzecz ma mniejsze skutki.
Nadprodukcją w security stają się za to rzeczy, które nie zmniejszają ryzyka: raporty z audytów, których nikt nie czyta, procedury pisane pod kontrolę zamiast pod atak, alerty tak liczne, że zespół przestaje je zauważać. Taki nadmiar szkodzi podwójnie, bo zabiera czas i daje fałszywe poczucie bezpieczeństwa.
Lean nie musi tu ustępować. Wystarczy zmienić pytanie z „czy ktoś tego teraz potrzebuje?” na „jakie ryzyko to zmniejsza i o ile?”. Klientem zabezpieczenia jest przyszła sytuacja, której nie chcemy przeżyć.
Gdzie jeszcze zasada „tyle, ile trzeba” wymaga korekty?
Wszędzie tam, gdzie brak zapasu kosztuje dużo więcej niż jego utrzymanie. Kopie zapasowe, które rzadko się przydają. Rezerwa przepustowości w systemie, który musi wytrzymać szczyt. Wiedza o krytycznym systemie rozłożona na kilka osób zamiast jednej, o czym pisałem przy kalendarzu jednej osoby.
W każdym z tych miejsc zapas wygląda na marnotrawstwo, dopóki nie przyjdzie zdarzenie, na które czekał. Dlatego oprócz kosztu nadmiaru warto pytać o koszt braku.
Jak Wy to widzicie? Czy nadprodukcja może dotyczyć security, a może to jedno z miejsc, gdzie Lean wymaga innego pytania?
Bibliografia
- Ohno, T. (1988). Toyota Production System: Beyond Large-Scale Production. Productivity Press.
- Poppendieck, M., Poppendieck, T. (2003). Lean Software Development: An Agile Toolkit. Addison-Wesley.
💬 Dołącz do dyskusji na LinkedIn → Komentuj i podziel się swoim podejściem
Tomasz Żelezny
Scrum Master · Agile Coach
Pomagam zespołom robić mniej rzeczy naraz i kończyć więcej. Piszę o przepływie pracy, decyzjach i o tym, gdzie znika wysiłek zespołów.
Twój zespół może więcej niż dowozi.
Zobacz, jak pomagam